

源码系统概览
源码简介
这是一套与”羊了个羊”小游戏相关的网页工具源码,适合学习研究、代码分析和前端开发参考。该项目是一个纯前端实现的网页工具,包含index.html、style.css、setool.js三个核心文件,采用Bootstrap 5框架构建界面,通过jQuery处理表单交互。源码实现了用户输入token、提交到后端API、返回处理结果的完整前端流程,可作为网页工具开发、前端表单交互、API调用等场景的学习参考。需要注意的是,本源码的核心JavaScript文件(setool.js)经过了jsjiami.com.v6加密处理,部分代码逻辑不可直接阅读,且HTML中引用了外部CDN的JS文件,存在一定的代码透明度问题。本源码仅供学习网页工具开发思路、前端代码架构参考使用,不应用于任何违反游戏服务条款的场景。
适用场景
- 前端工具开发学习:参考网页工具的前端实现方式、表单交互逻辑、API调用方法
- JavaScript代码分析:研究加密JavaScript的代码结构、前端工具的交互设计
- Bootstrap实战参考:学习如何使用Bootstrap 5快速构建工具类网页界面
功能亮点
- 纯前端工具实现:index.html证明项目采用纯HTML+JS实现,无需后端服务器,可直接在浏览器中打开运行,适合前端学习和快速部署
- Bootstrap 5现代化界面:index.html第8行引入Bootstrap 5.1.3 CSS,证明项目采用现代化UI框架,界面响应式适配移动端
- 表单交互逻辑:index.html包含token输入框、通关次数输入框、提交按钮等完整表单元素,证明项目实现了用户输入、表单验证、按钮交互等前端功能
- 外部API调用:index.html第64行加载外部JS(https://tb.4rz.cn/ylgy/setool.js),setool.js负责处理表单提交、API请求、结果展示等逻辑(注:该JS已加密,具体实现不可见)
技术架构与部署指南
| 维度 | 本套源码 | 同类通用方案 |
|---|---|---|
| 技术栈 | 前端:HTML5、CSS3、JavaScript(jQuery 3.4.0) UI框架:Bootstrap 5.1.3 |
依具体方案选型,需自行搭建与维护 |
| 部署方式 | 下载源码后,直接用浏览器打开index.html即可运行(需联网加载CDN资源) 如需本地部署,可将Bootstrap、 |
多托管于第三方平台或订阅云服务 |
| 功能侧重 | 纯前端工具实现:index.html证明项目采用纯HTML+JS实现,无需后端服务器,可直接在浏览器中打开运行,适合前端 | 功能通用,定制深度有限 |
| 数据归属 | 数据自持,部署在自有服务器,不出站 | 数据通常留存于服务商侧 |
| 成本模式 | 获取后自主部署,无持续授权费用 | 通常按订阅或调用量计费 |
技术栈与运行环境
- 前端:HTML5、CSS3、JavaScript(jQuery 3.4.0)
- UI框架:Bootstrap 5.1.3
- 弹窗组件:Layer 3.5.1
- 运行环境:任意支持HTML5的浏览器(Chrome、Firefox、Safari、Edge等)
- 其他依赖:需联网加载外部CDN资源(Bootstrap、jQuery、Layer、外部JS)
安装与部署提示
- 下载源码后,直接用浏览器打开index.html即可运行(需联网加载CDN资源)
- 如需本地部署,可将Bootstrap、jQuery、Layer等CDN资源下载到本地,修改index.html中的引用路径
- 由于setool.js已从外部CDN加载(https://tb.4rz.cn/ylgy/setool.js),本地setool.js可能未被使用,需注意代码一致性
- 本源码为纯前端项目,无需数据库、无需PHP/Node.js等后端环境
截图与演示说明
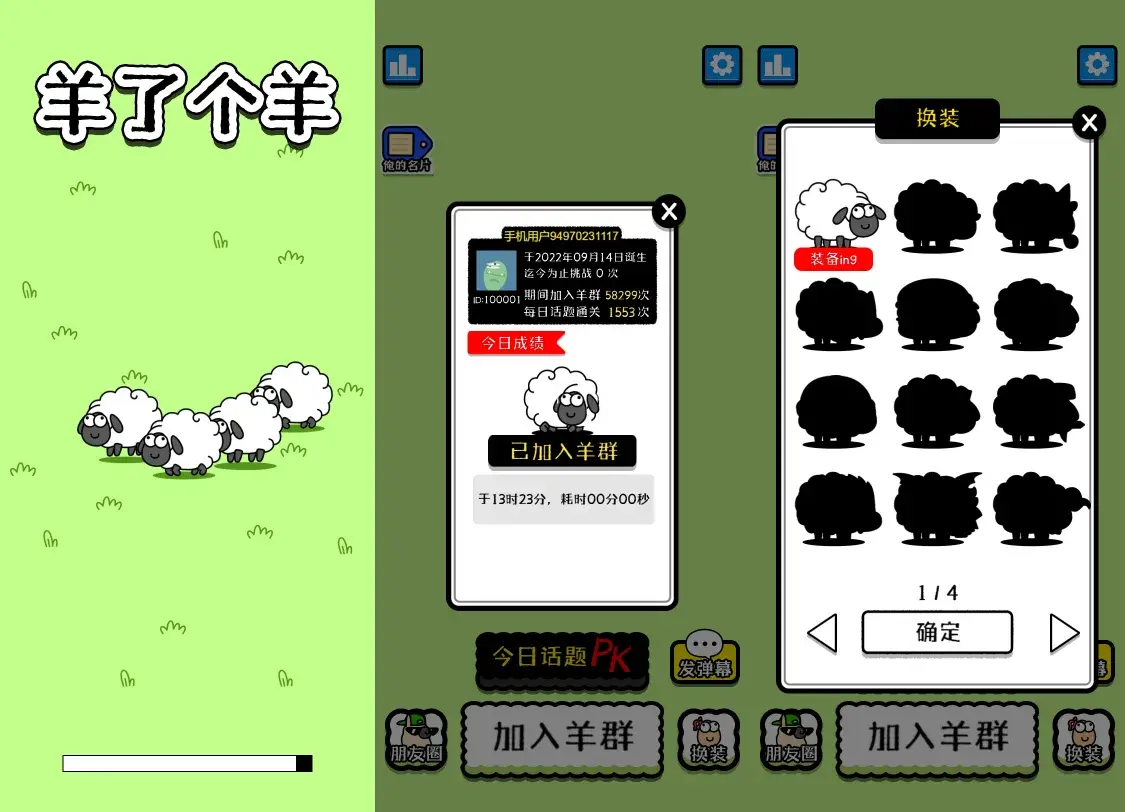
常见问题
运行前需要注意什么?
需要注意setool.js已被jsjiami.com.v6加密,核心逻辑不可读;HTML中引用了外部CDN的JS文件(https://tb.4rz.cn/ylgy/setool.js),存在外部依赖;部分链接指向外部网站(如https://4rz.cn/ABBukL等),需注意网络安全。
适合二次开发吗?
适合前端界面二次开发。index.html和style.css均为未加密的明文代码,可自由修改界面样式、调整表单字段、更换UI框架。但核心功能JS(setool.js)已加密,无法修改核心逻辑,如需修改功能需重新实现JS部分。
安全风险提示
特别提示:本源码存在安全风险文件,下载后请务必进行安全审计,删除恶意代码后再部署使用!
- 路径:setool.js
- 类型:加密混淆文件
- 证据:文件第1-5行明确标注”加密工具已经升级了一个版本,目前为 jsjiami.com.v6″,代码经过jsjiami.com.v6加密处理,核心逻辑不可读
- 建议:如需学习或修改功能,建议重新实现JS逻辑,不要使用加密代码;部署前务必人工审计或仅在本地隔离环境测试
- 路径:index.html
- 类型:疑似远程加载
- 证据:第64行
<script src="https://tb.4rz.cn/ylgy/setool.js"></script>加载外部域名的JS文件,存在代码注入风险 - 建议:部署前将外部JS下载到本地审查,或替换为可信来源的JS文件
下载说明
源码仅供学习研究、测试部署和二次开发参考,商用前请自行确认授权、版权和安全风险。本源码为前端工具代码,核心JS已加密,请注意代码可维护性。
资源下载
下载价格免费
本文章资源https://www.aosen.cc/mianfei2161.html来源于互联网,如存在侵权,请联系我们立马删除!


